源代码怎么加密?八款源代码加密软件盘点,程序员必备
在软件行业竞争白热化的当下,源代码作为企业的“数字基因”,其安全性直接关乎生死存亡。一次核心算法泄露可能导致竞品反超,一场代码库攻击可能让多年研发付诸东流。本文将深度解析源代码加密的必要性,并系统介绍多款专业防护方案,助您守护创新成果。
源代码加密的必要性
源代码加密是保护企业核心竞争力的最后一道防线。若源代码泄露,轻则导致技术优势被复制,重则引发知识产权纠纷与市场信任危机。某知名游戏公司曾因代码泄露,导致未上线新游玩法被竞品提前“借鉴”,直接经济损失超亿元。具体来看,源代码加密的必要性体现在以下层面:
技术壁垒维护:防止竞争对手通过逆向工程破解核心算法,如AI训练模型参数、加密协议实现细节等。
合规风险规避:满足GDPR、等保2.0等法规对“数据最小化”与“技术防护”的强制要求。
商业机密保护:避免内部人员或黑客通过代码漏洞窃取客户数据、交易逻辑等敏感信息。
一、Ping32
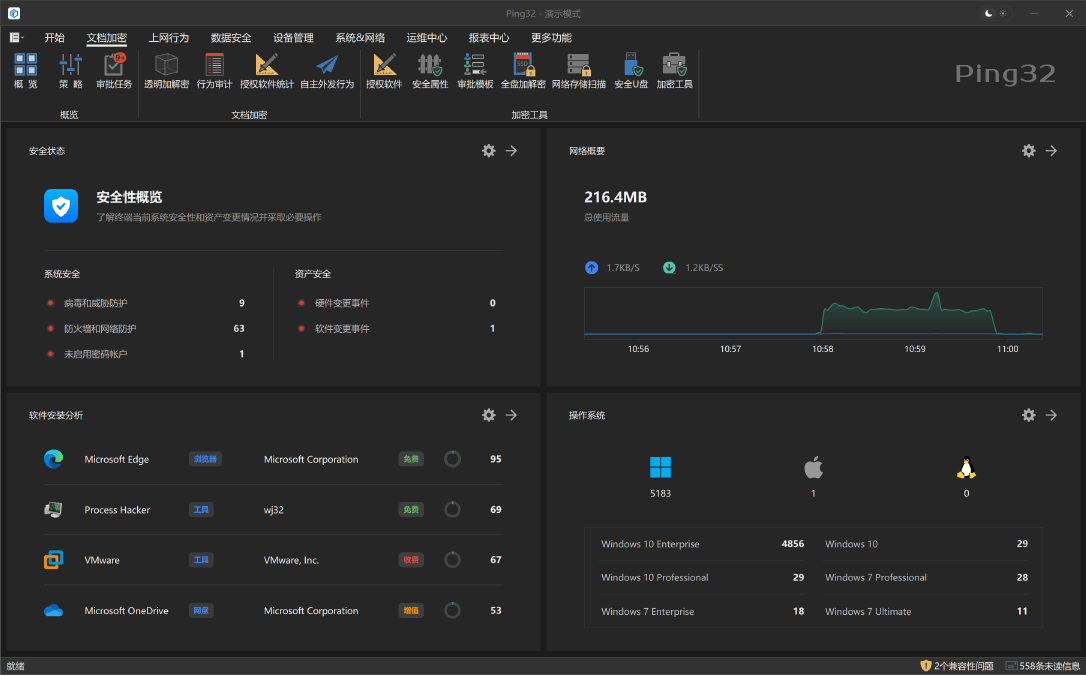
Ping32是一款专为中大型企业打造的国产源代码加密系统,融合军工级与企业级防护标准,采用驱动级透明加密技术,基于AES256加密算法构建安全屏障。其核心优势在于“无感加密”,开发者无需改变编码习惯即可实现代码全生命周期保护,支持Git/SVN等版本控制系统无缝集成,已成功服务于金融科技、智能制造等领域的头部企业。
展开全文
Ping32
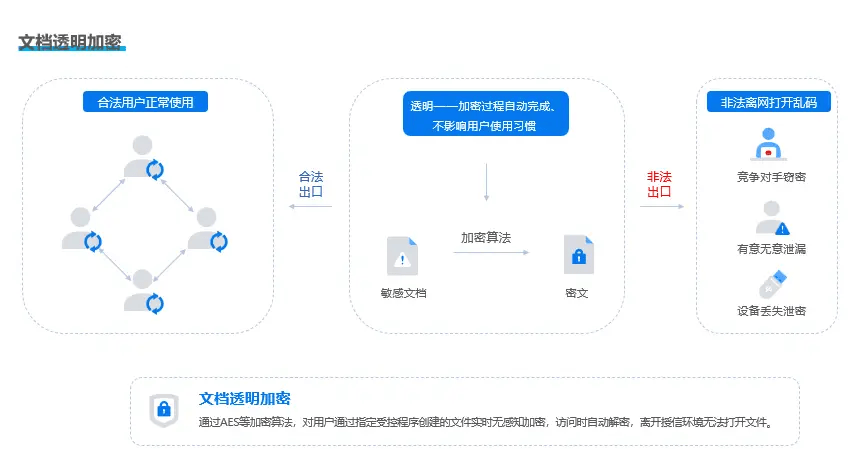
1. 透明加密引擎
Ping32通过驱动层拦截技术,在文件写入磁盘时自动完成加密,读取时即时解密。开发者在IDE中编辑代码时,系统会智能识别.java/.py/.cpp等后缀文件,实现“编辑-保存-加密”全流程自动化,避免因手动加密疏漏导致的泄露风险。
Ping32
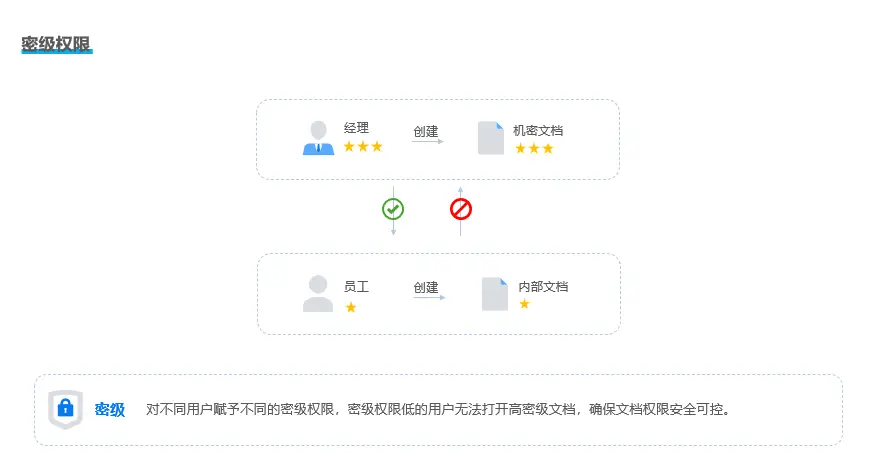
2. 权限动态管控
系统支持基于角色的细粒度权限管理,可针对不同项目组设置“只读”“修改”“外发”等权限。当开发人员离职时,管理员可通过一键回收功能,立即终止其对所有加密代码的访问权限,防止核心代码被非法带走。
Ping32
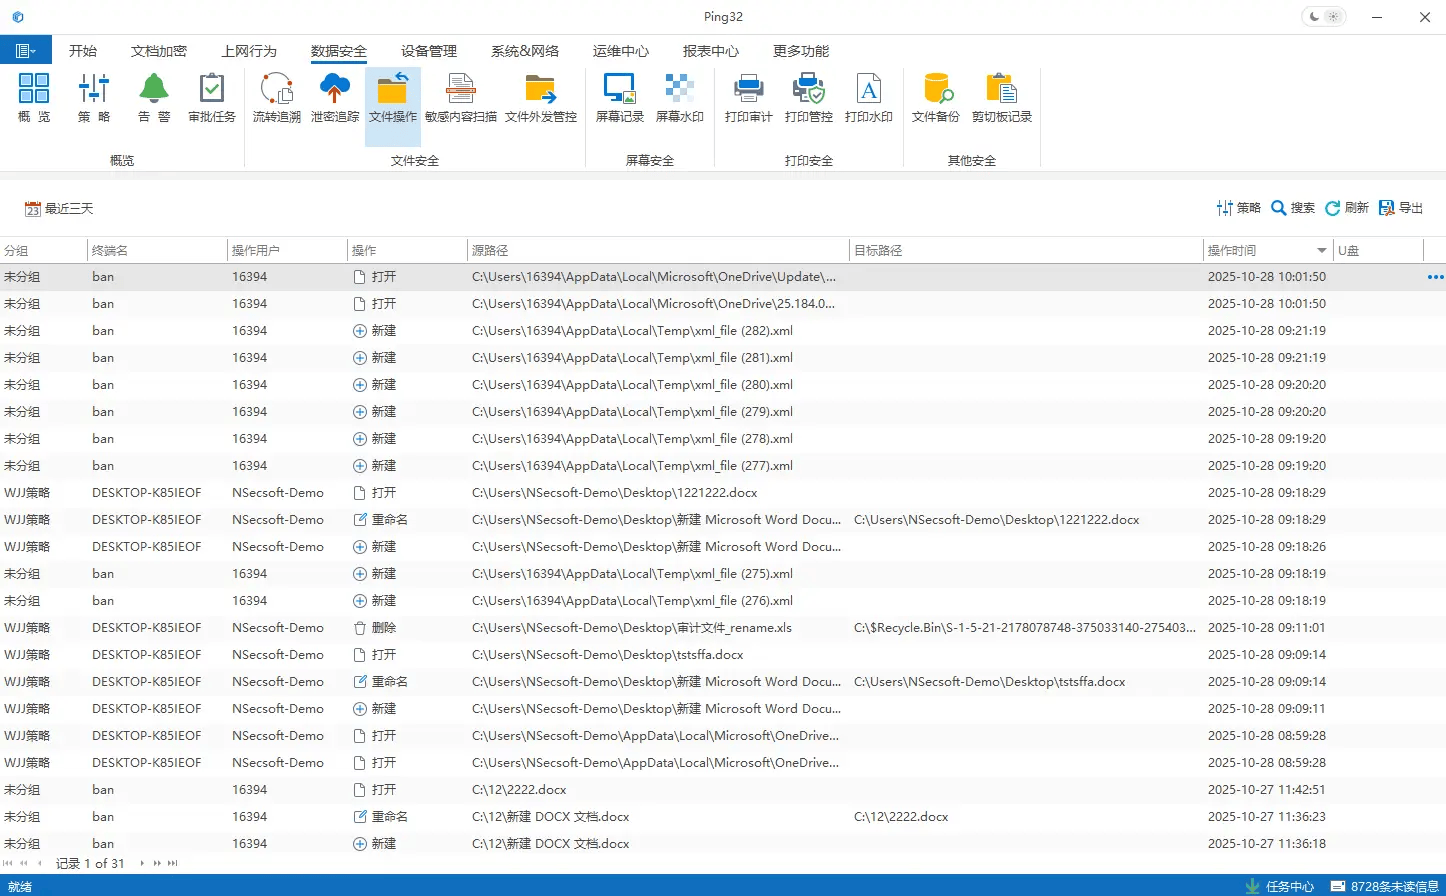
3. 行为审计追踪
Ping32实时记录代码的创建、修改、复制、外发等18类操作行为,生成可视化审计日志。若检测到某工程师在非工作时间批量下载代码,系统会立即触发邮件+短信告警,并自动截屏保存操作界面,为事后溯源提供完整证据链。
Ping32
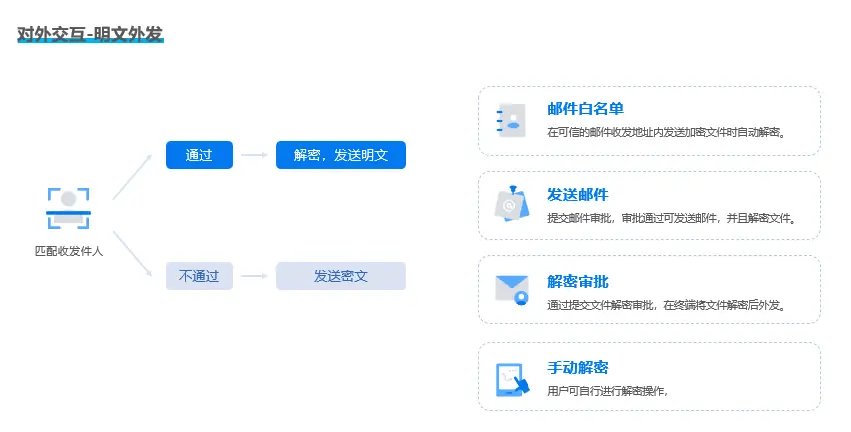
4. 离线策略管理
针对远程办公场景,系统支持“离线包”功能,可为出差人员分配限时加密密钥。当超过设定时间或网络环境异常时,加密文件将自动锁定,确保代码在脱离内网环境后的安全性,解决移动办公场景下的管控难题。
Ping32
二、CodeVault Pro
软件功能:采用量子加密算法实现代码级保护,支持生物特征识别(指纹/虹膜)登录。其“沙盒编译”技术可在隔离环境中运行代码,防止调试信息泄露。
软件不足:硬件依赖导致部署成本高昂,中小企业适用性受限。
三、SecureSource
软件功能:内置AI代码分析引擎,可自动识别敏感逻辑(如加密密钥硬编码),并强制要求开发者使用加密API。支持与Jenkins等CI/CD工具深度集成。
软件不足:对非结构化代码(如注释中的业务逻辑)的识别准确率待提升。
四、CryptoDev Shield
软件功能:提供“虚拟加密盘”功能,开发者可将项目代码存储在独立加密空间,通过双因素认证访问。支持代码版本对比时的实时解密展示。
软件不足:加密盘容量固定,无法动态扩展存储空间。
五、GuardianCode
软件功能:采用区块链技术实现代码修改记录不可篡改,支持多节点分布式存储。其“行为基线”模型可通过机器学习识别异常开发行为(如夜间高频提交)。
软件不足:区块链同步延迟可能导致远程协作效率下降。
六、DevSecOps Encryptor
软件功能:专为DevOps流程设计,支持在Docker/K8s环境中自动加密容器内代码。提供“加密即服务”(EaaS)API,可与现有开发工具链无缝对接。
软件不足:容器环境兼容性需持续优化,部分旧版镜像无法支持。
七、SafeCode X
软件功能:内置3000余条行业规则库,可自动检测代码中的硬编码密码、SQL注入漏洞等风险。支持与Jira等缺陷管理系统联动,自动生成修复建议。
软件不足:规则库更新滞后于新型攻击手段,需人工持续维护。
八、VaultCode AI
软件功能:利用生成式AI模拟黑客攻击,主动检测代码加密方案的薄弱点。提供“加密强度评分”功能,量化评估不同模块的保护水平。
软件不足:AI模拟攻击的覆盖率受训练数据限制,可能遗漏小众攻击方式。
结语
源代码加密是一场技术与策略的双重博弈。您的企业是否遇到过代码泄露事件?又是如何构建防护体系的?欢迎在评论区分享您的实战经验。点击关注,获取更多软件安全前沿资讯,让我们共同守护创新成果的“数字护城河”!
小编:潇潇
评论