软件公司员工盗取软件源代码!企业该如何防范?六个防范之道分享
刷到一个软件公司员工盗取软件源代码的热点!
程某系某芯片公司技术工程师,利用服务器漏洞,多次绕过终端监控,窃取378份研发数据,私自下载至办公电脑,意图另谋高就时使用,直至次年5月才被发现。
源代码,就是软件公司的“命根子”,必须严防死守。以下是企业可落地实施的六大防范之道:
一、权限最小化
实施“按需授权”原则,开发、测试、运维人员仅开放其工作必需的代码库或模块权限。
使用Git等版本控制系统时,设置分支权限、仓库访问控制,禁止随意克隆或打包整个项目。
定期审计账号权限,员工调岗或离职时,第一时间回收访问权限。
二、源代码防泄密软件
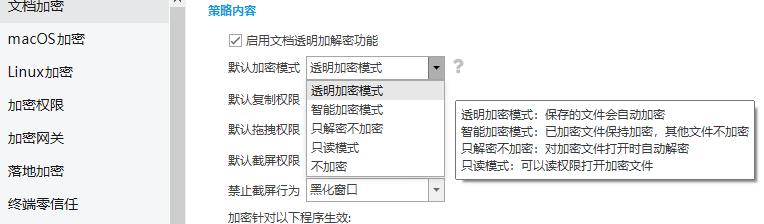
部署专业的源代码防泄密软件(如域智盾软件)。它作为一款终端安全管理工具,在保护软件源代码方面,提供了一套全生命周期的技术防护机制。
1. 透明加密
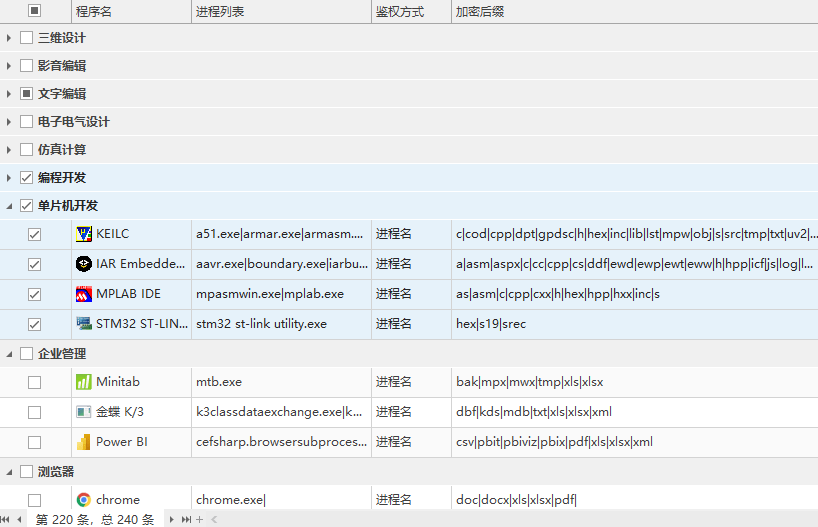
对指定开发目录或文件类型(如 .java、.py、.cpp、.cs、.h、.go、.js 等)自动实施透明加密。
加密过程无感,开发人员正常编译、调试、运行,不影响开发效率。文件一旦被复制、另存、拖拽到非授权设备或路径,立即变为乱码或无法打开。
展开全文
2. 权限隔离
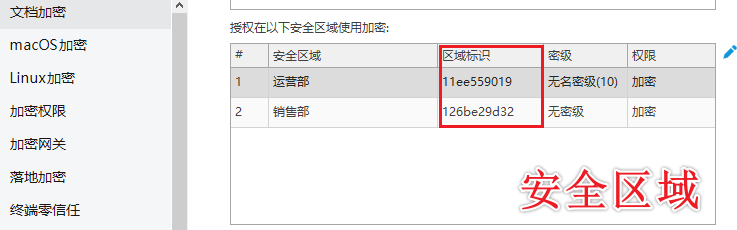
支持设置“安全区域”,不同部门之间使用不用的安全密钥,文件就不能互相流转,防止跨项目、跨部门越权查看,降低内部横向泄密风险。
3. 外发通道封堵
禁止微信、QQ、钉钉、邮件客户端、浏览器、网盘等程序发送加密源码文件。
对含敏感关键词(如“源码”“private_key”“algorithm”)的文件外发行为实时拦截并告警。
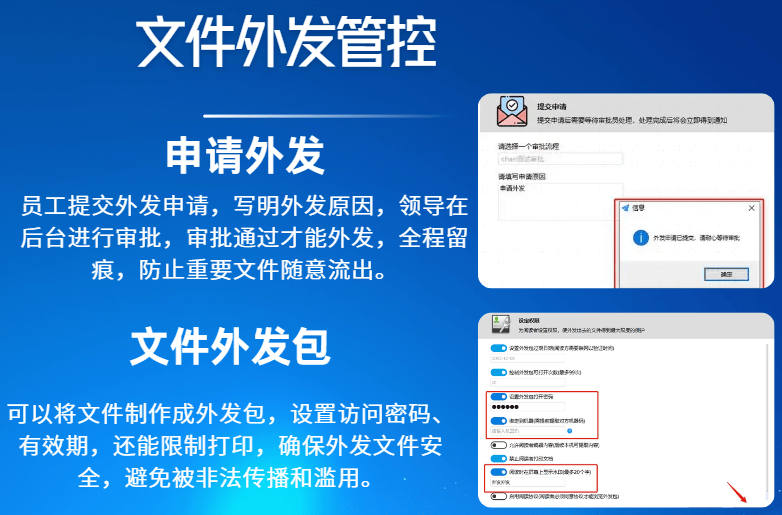
如需向外包团队或客户发送部分源码,可打包为“外发包”。可设置打开次数、有效期、禁止打印/截屏/另存。
4. 操作行为审计
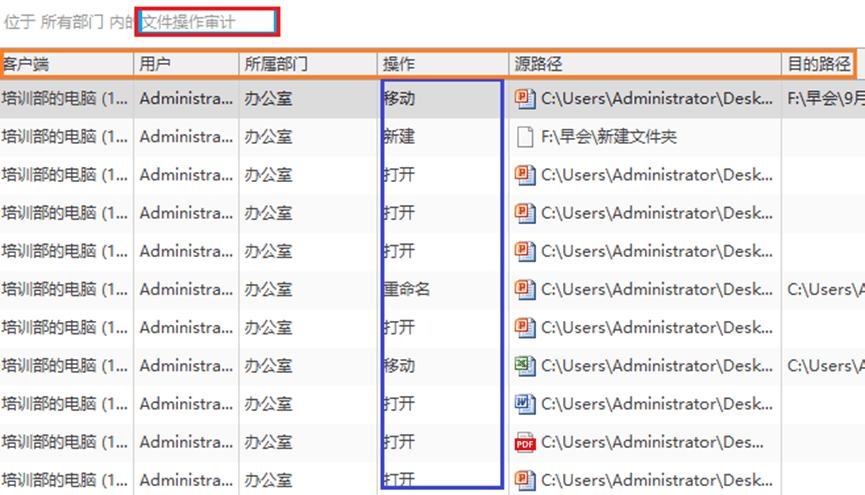
记录源码文件的创建、修改、复制、删除、重命名、打印、外发等操作,可以生成审计报表,满足合规审查或内部追责需求。
5. 外设与剪贴板管控
U盘/移动硬盘:可设置禁用、只读、或强制加密写入,并记录拷贝文件名与大小。
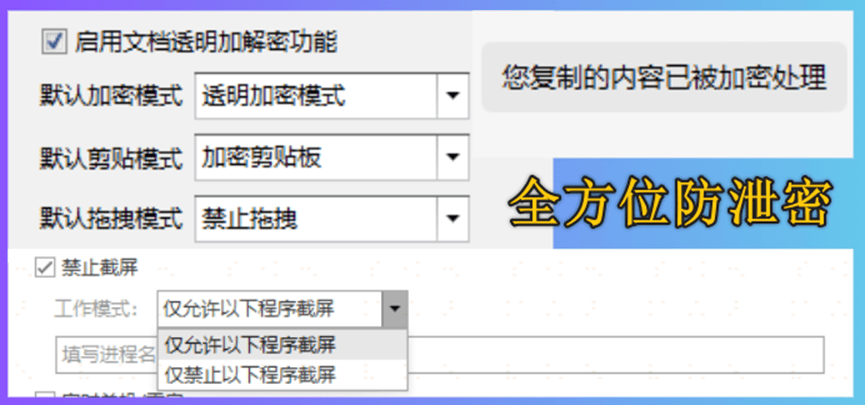
剪贴板控制:禁止复制源码内容粘贴到非授权程序(如记事本、微信输入框),粘贴后自动失效或乱码。
屏幕截屏禁用:屏蔽PrintScreen、QQ截图、Snipaste等工具,防止“截屏盗码”。
三、服务器与代码库加固
代码仓库(如GitLab、SVN)启用双因素认证、IP白名单、操作日志审计。
服务器设置访问控制策略,限制非工作时间、非办公IP的异常访问。
定期进行安全渗透测试,修复权限越权、未授权下载等高危漏洞。
四、离职流程标准化
建立“离职交接清单”,包含:账号注销、权限回收、设备归还、代码提交确认。
离职前进行“数据清查”,检查其本地是否存有未提交或私自备份的代码。
对核心岗位员工,可设置“离职冷静期”或“代码隔离审查期”。
五、法律+制度双约束
入职时签署《保密协议》《知识产权归属协议》,明确源代码归属公司。
在员工手册或IT制度中写明“禁止私自拷贝、外传源代码”,并公示处罚措施。
定期开展信息安全培训,用真实案例(如前述判刑案例)强化法律敬畏。
六、建立“蜜罐”与异常监测机制
在代码库中设置“诱饵文件”或“虚假模块”,一旦被访问或下载,立即触发告警。
监控异常行为:如非工作时间大量下载、频繁访问非职责范围代码、多次尝试绕过权限等。
设置敏感操作审批流程,如导出超过100个文件需主管审批。
技术在进化,风险在升级,管理不能停滞。从权限控制到离职审计,从法律协议到蜜罐监测——六个防范之道,每一步都可落地、每一环都需闭环。别再观望,从今天起,为你的源代码穿上“防弹衣”。
编辑:小然
相关文章
-

币圈大佬孙宇晨起诉女星景甜,索还三千万彩礼
-
币圈传大消息!彭博:美国联邦检察官调查币安是否违反伊朗制裁规定
-
我们不能只骂“渣男”或“拜金女”,那太浅了。这本质上是“新钱(New Money)”与“名色(Celebrity Beauty)”在资本修罗场里的底层博弈逻辑。暴发户的“身份赎买”心理像孙这类币圈新贵,最怕的是被老钱(Old Money)视为“土鳖暴发户”。为了洗掉“币圈骗子”的标签,...
-
不差钱的明星,为何会入了币圈大佬的怀?5000美金啥概念?
-
币圈死亡名单:那些暴毙的大佬,触碰了谁的金库?
-
薄肌和孙学会成为币圈富豪的噩梦。
-
币圈的人为何总说自己的项目最好
-
全裸坠亡的币圈大佬叶俊德
评论