如何防止源代码泄漏?熬夜整理7款源代码防泄露软件,亲测好用!
某科技公司因研发人员误将代码上传至开源平台,导致核心技术被竞争对手模仿,直接损失超2000万元;某金融企业因内部员工通过U盘拷贝客户数据,引发监管处罚和声誉危机。
这些案例揭示:源代码泄密不仅关乎技术安全,更直接影响企业生存。本文从技术防护、管理策略、工具选择三个维度,系统梳理源代码防泄密解决方案。
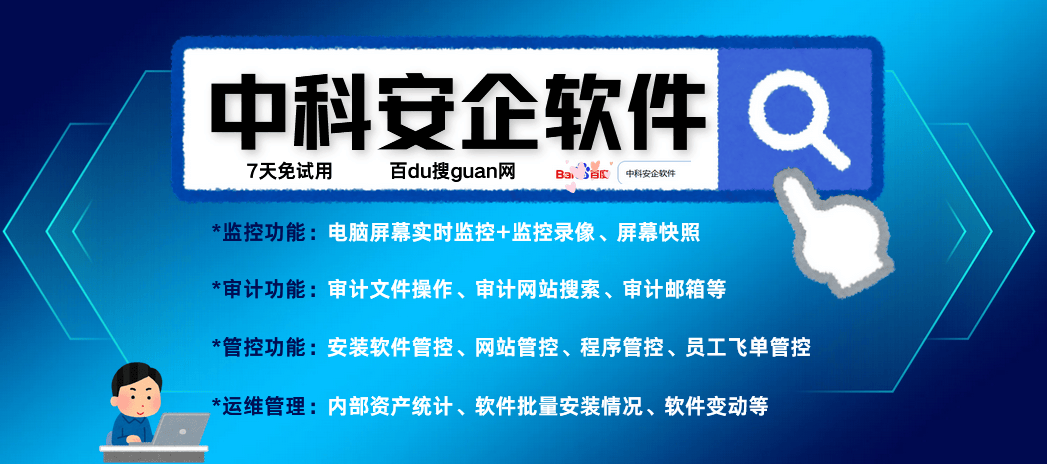
一、中科安企软件:源代码防泄密的“六边形战士”
以“透明无感、精准管控、智能审计”为核心,通过13项功能构建起从终端到网络的立体防护体系,尤其适合研发密集型、多分支机构的企业。若您正在寻找一款能覆盖源代码全生命周期防护的软件,可搜索软件官网*/*获得试用方案或详情。
1. 文件加密:从源头阻断泄密路径
文件加密:解决“员工忘记加密”的痛点。
透明加密:采用驱动层加密技术,新打开、编辑、保存的代码文件自动加密,内部流转无感知,外发后显示乱码。
展开全文
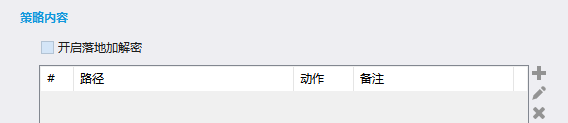
落地加密:弥补“外部文件未加密”的盲区。当员工从外部接收机密文件(如客户提供的代码库)时,文件保存到本地瞬间自动加密,无需手动操作。
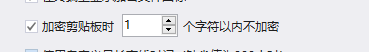
复制和剪贴板加密:针对“通过复制粘贴泄密”的场景,当从加密文件复制内容到外部程序(如微信、邮件)时,会变成“您复制的内容已被加密处理”。
2. 敏感文件报警:从“事后补救”到“事中阻断”
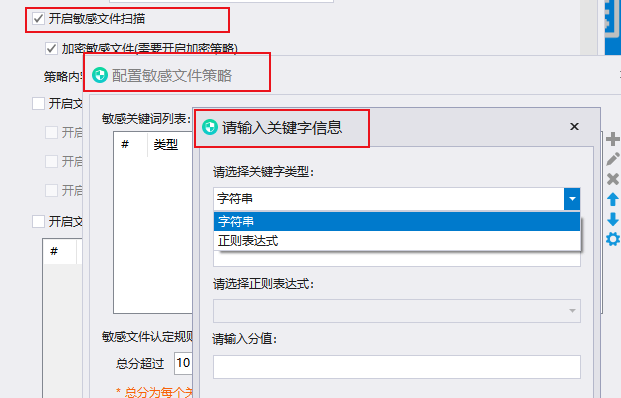
实时关键词监控:系统预设“机密”“客户数据”“核心算法”等关键词,当员工尝试通过微信、QQ、电子邮件等途径外发含敏感词的文件时,立即触发报警并通知管理员,甚至可实时阻断发送行为。
3. 文件操作记录:让泄密行为“有迹可循”
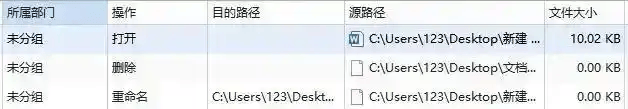
全生命周期追踪:自动记录文件从创建、修改到删除的全过程,包括操作人、时间、IP地址及终端设备信息。记录U盘插拔时间、文件拷贝/删除记录,支持按设备序列号或用户账号检索。
4. 禁止指定程序发送文件:封堵“程序后门”
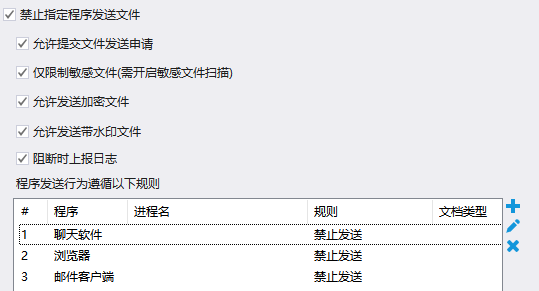
员工通过微信、QQ等非正规渠道发送碎片化文件,规避审计。
软件可定向屏蔽外发程序,例如禁止微信“文件传输助手”、钉钉“外部联系人”等功能。其进程监控技术能识别伪装进程(如将微信重命名为“计算器”),通过哈希值比对阻断非法操作。
5. 文件操作权限:从“粗放管理”到“精细管控”
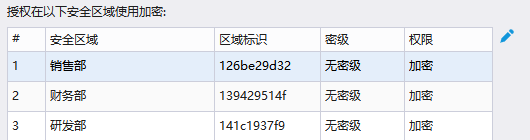
按部门设置“安全域”,研发部与财务部文件互相隔离,防止越权访问。针对员工或部门,精细设置文件的新建、修改、删除、拷贝等权限。
6. U盘管控:从“随意使用”到“严格授权”
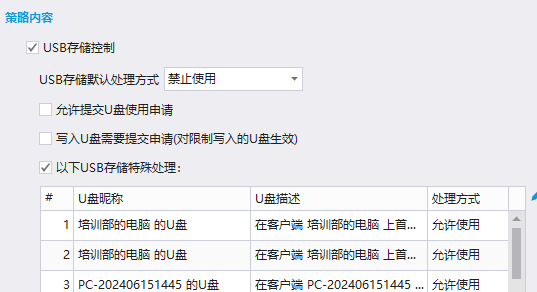
白名单机制:仅允许授权U盘接入,其他U盘插入时自动阻断并记录日志。插入U盘、移除U盘、拷贝文件等操作均触发报警,管理员可实时掌握U盘使用情况。
7. 文件外发申请:从“自由外发”到“审批管控”
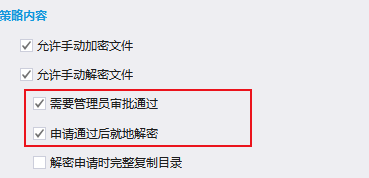
流程化审批:员工需提交外发申请,经管理员审批通过后,文件方可解密并外发。
8. 邮件防泄密:从“无序传输”到“安全可控”
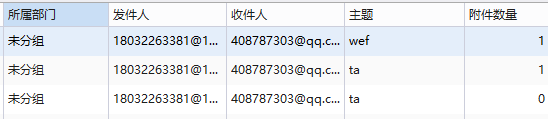
发送记录审计:记录邮件主题、正文、附件及收发方地址,支持关键词过滤,自动标记含敏感词的邮件。
发送限制:禁止员工使用个人邮箱发送工作文件,强制使用企业邮箱并设置审批流程。
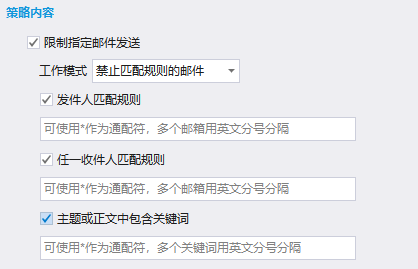
白名单机制:仅允许向授权域名发送邮件,防止代码被发送至竞争对手邮箱。
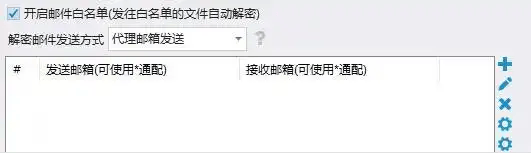
禁用附件:为进一步确保邮件安全,软件支持禁止邮件附件的发送功能。企业可以设定规则,禁止员工通过邮件发送任何附件,从而避免敏感信息通过附件泄露。
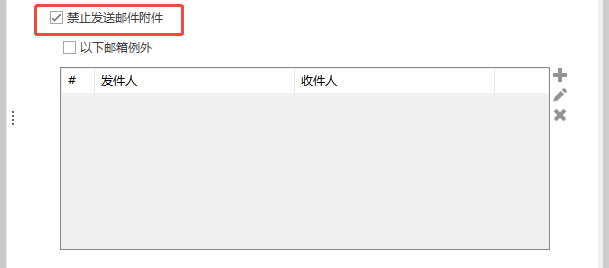
9. 文档自动备份:从“数据丢失”到“安全冗余”
全量备份:支持自定义备份文件类型(如代码文件、设计图纸、文档等),当文件发生修改、删除时自动触发备份。
灵活存储:可将数据备份至内部服务器或云存储,支持备份完成后自动删除原文件,释放客户端存储空间。
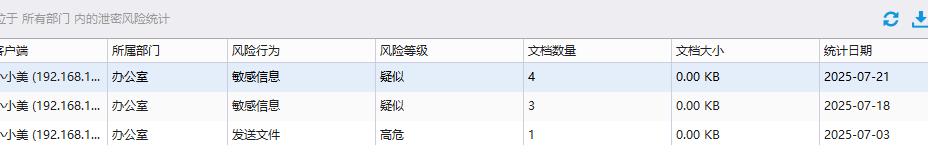
10. 泄密风险统计:从“经验判断”到“数据驱动”
风险行为识别:通过机器学习算法,识别高风险行为(如频繁拷贝文件、深夜外发、向陌生邮箱发送文件等)。
风险等级评估:根据行为频率、文件敏感度等因素,自动评估风险等级(低、中、高),为管理员提供决策依据。
二、Symantec Endpoint Encryption(全盘加密标杆)
核心功能:支持TPM芯片集成,提供预启动认证(如USB密钥+指纹识别),防止冷启动攻击。
适用场景:政府、能源、大型制造企业。
优势:与Symantec其他安全产品联动,构建统一防护体系。
三、SecureDoc Enterprise(硬件级透明加密)
核心功能:利用TPM芯片存储密钥,支持级联加密(如AES+Twofish双层加密),加密性能损耗低于3%。
适用场景:军事、科研、高端制造。
优势:几乎不影响设备运行速度,适合对性能要求高的场景。
四、GitGuardian(代码仓库监控专家)
核心功能:实时扫描Git仓库(如GitHub、GitLab),检测API密钥、密码、证书等硬编码泄露。
适用场景:开发团队、开源项目维护者。
优势:支持与CI/CD工具集成,实现自动化安全检查。
五、Nightfall AI(AI驱动的敏感数据检测)
核心功能:通过自然语言处理(NLP)技术,识别代码中的敏感数据(如身份证号、银行卡号、客户信息)。
适用场景:金融、医疗、电商企业。
优势:可检测非结构化数据(如注释、日志)中的敏感信息。
六、Checkmarx Codebashing(开发者安全培训平台)
核心功能:通过互动式课程和实战演练,提升开发者的安全编码意识(如防止SQL注入、跨站脚本攻击)。
适用场景:需要提升团队安全能力的企业。
优势:课程覆盖20+编程语言,支持与IDE集成。
七、VeraCrypt(开源透明加密)
核心功能:创建加密容器挂载为虚拟磁盘,文件存入时自动加密,取出时解密。
适用场景:个人用户、小型团队保护隐私文件。
优势:代码完全开源,支持级联加密(如AES+Twofish双层加密)。
结尾:选择防泄密软件的3关键原则
功能匹配度:根据企业规模(如中小企业选轻量级工具,大型企业选集成化平台)、行业特性(如金融企业需强审计,制造企业需设备管控)选择功能匹配的软件。
用户体验:优先选择“透明无感”的软件,避免因加密流程复杂导致员工抵触。
合规性:确保软件符合等保2.0、GDPR等法规要求,避免因合规问题引发法律风险。
在数据成为核心生产力的今天,源代码防泄密已从“技术选项”升级为“生存刚需”。通过“技术防护+管理策略+工具选择”的三维组合,企业可构建起“防得住、管得清、用得顺”的安全防线,让核心资产在数字化浪潮中安全前行。
责编:付
相关文章
-

币圈大佬孙宇晨起诉女星景甜,索还三千万彩礼
-
币圈传大消息!彭博:美国联邦检察官调查币安是否违反伊朗制裁规定
-
我们不能只骂“渣男”或“拜金女”,那太浅了。这本质上是“新钱(New Money)”与“名色(Celebrity Beauty)”在资本修罗场里的底层博弈逻辑。暴发户的“身份赎买”心理像孙这类币圈新贵,最怕的是被老钱(Old Money)视为“土鳖暴发户”。为了洗掉“币圈骗子”的标签,...
-
不差钱的明星,为何会入了币圈大佬的怀?5000美金啥概念?
-
币圈死亡名单:那些暴毙的大佬,触碰了谁的金库?
-
薄肌和孙学会成为币圈富豪的噩梦。
-
币圈的人为何总说自己的项目最好
-
全裸坠亡的币圈大佬叶俊德
评论