应该如何给源代码加密?免费下载10源代码加密软件,保证代码安全
你和团队熬了无数个通宵,写出了一个革命性的软件,代码就是你们的心血结晶。
但某天,这些代码被竞争对手轻易拿走,复制出一模一样的产品——这不仅是心血白费,更是巨大的经济损失。这就是源代码泄露的可怕后果。
别担心,今天我们就来聊聊如何给你的源代码加上一把“数字锁”。就像给家里的保险柜上锁一样,我们也有专业的“源代码加密软件”来保护这些宝贵的数字资产。
什么是源代码加密?简单说就是“变魔术”
源代码加密,就是用一种特殊的“魔法”(加密算法),把原本清晰可读的代码(比如 print("Hello World"))变成一堆乱码(比如 x!@#kLm9&*q)。只有拿着正确“钥匙”(解密权限)的人,才能把乱码变回正常的代码。没有钥匙的人,就算拿到了代码文件,也像看天书一样,完全看不懂。
这样,无论是员工不小心把文件拷到U盘,还是黑客入侵了公司电脑,他们拿到的都是一堆无用的乱码,你的核心机密就安全了。
10款值得了解的源代码加密“守护神”
市面上有很多这样的“守护神”,我们精选了10款,既有国内口碑极佳的,也有国外技术领先的,总有一款适合你。
1.国内实力派:域智盾(Domain Guard)
说到国内源代码加密,域智盾绝对是绕不开的名字。它功能全面,特别适合企业使用,就像一个全能的“保安队长”。下面我们重点说说它的六大绝活:
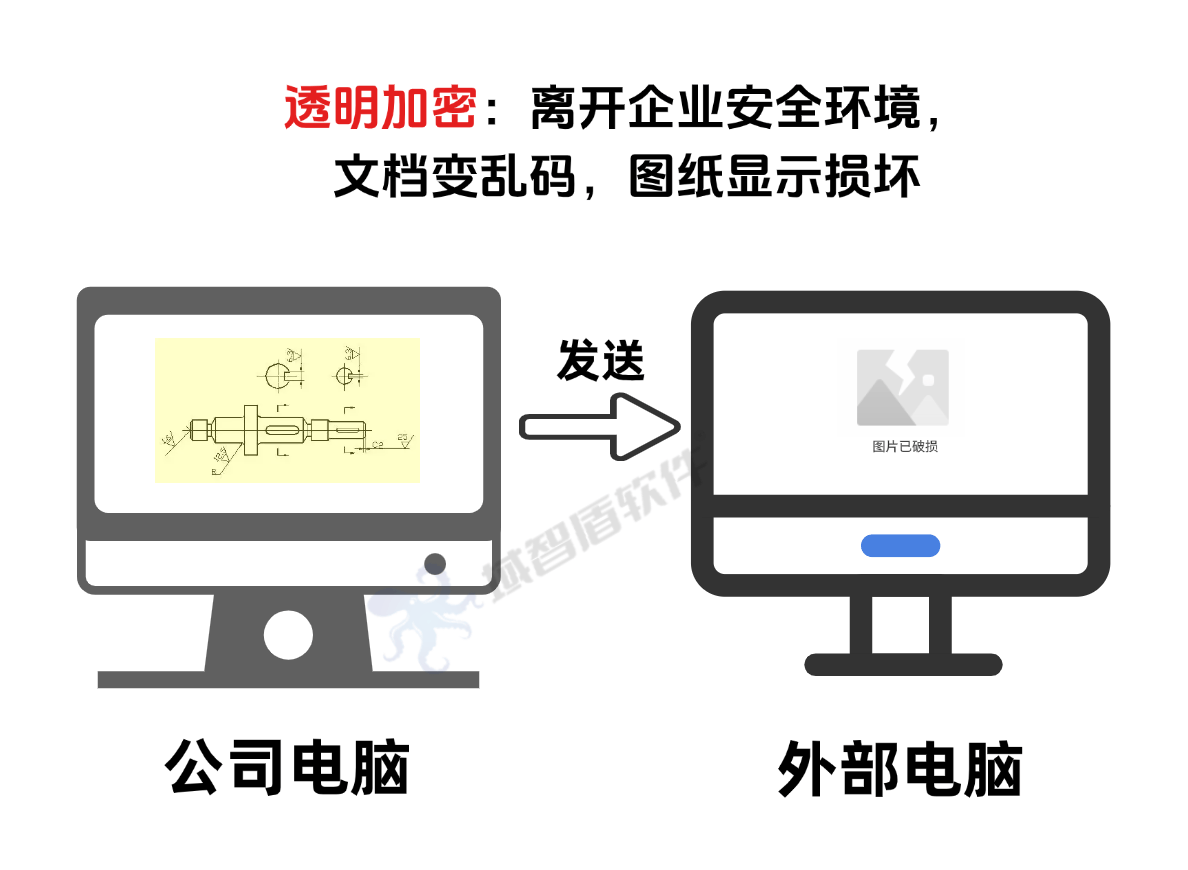
透明加密:工作像平时一样,安全在无形中
这是最厉害的地方!员工在公司电脑上打开、编辑代码,和平时完全一样,没有任何感觉。但文件其实在后台被自动加密了。一旦有人想把文件拷到U盘、发邮件或上传到网盘,文件立刻变成乱码,谁也打不开。这就叫“内部畅通,外部乱码”。
展开全文
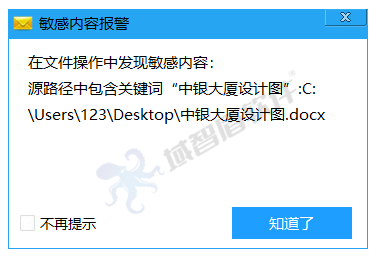
敏感文件报警:自动盯梢,有异常立刻提醒
你可以告诉系统,哪些词是“危险”的,比如“核心算法”、“客户密码”。一旦有人创建或修改包含这些词的代码文件,系统马上给管理员发警报,防患于未然。
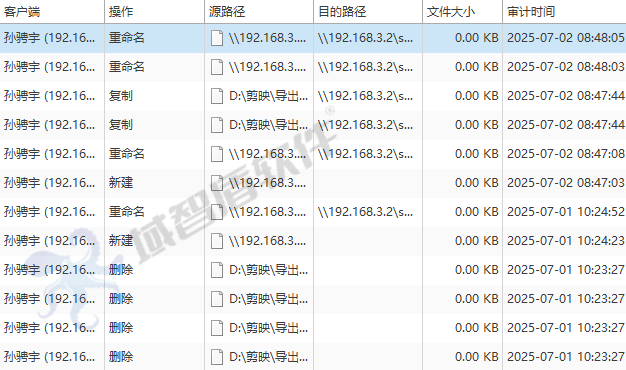
文件操作记录:一举一动,全部记下来
谁在什么时候打开了哪个代码文件?有没有拷贝?有没有尝试外发?这些操作都会被详细记录下来。万一出了问题,一查记录就知道是谁干的,责任清清楚楚。
文件外发包:安全地把代码“借”出去
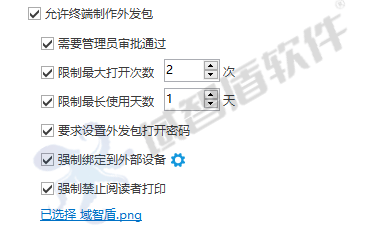
有时候必须把代码发给合作公司看怎么办?可以生成一个“安全外发包”,并设置:
看几次:比如只能打开3次。
能看多久:比如7天后自动失效。
在哪看:只能在指定的电脑上打开。
不能打印、不能截屏:防止被拍照或打印带走。
这样,即使文件被转发,没有授权的电脑也打不开。
离线管控:出差也不怕
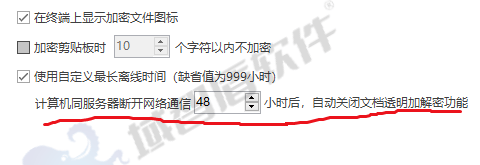
员工带着笔记本电脑出差,加密文件还能用吗?当然可以!管理员可以设置一个“离线使用期限”,比如3天。在这3天内,文件正常打开;过期后,文件自动锁定,即使电脑丢了,代码也安全。
国外知名软件:各有千秋
GitGuardian:专盯代码里的“定时炸弹”,比如不小心写进代码的密码、API密钥。一旦发现,立刻报警,是开发者的“安全哨兵”。
Checkmarx:强大的代码“体检医生”,能自动扫描出代码里的安全漏洞(如SQL注入),帮你从源头堵住风险。
Veracode:提供全面的代码安全测试,包括静态分析(看代码本身)、动态分析(模拟攻击)等,适合对安全要求极高的企业。
Snyk:专注于开源组件的安全。现代软件大量使用开源代码,Snyk能自动检测这些开源代码有没有漏洞,并告诉你怎么修复。
Black Duck by Synopsys:和Snyk类似,也是扫描开源组件,但更侧重于许可证合规问题,避免因使用开源代码而引发法律纠纷。
Perforce Helix Core:强大的版本控制系统,本身就内置了严格的权限管理和审计功能,适合大型团队管理海量代码。
Thycotic Secret Server:主要管理各种密码和密钥,但它也能加密存储与密钥相关的代码文件,是“密码管家”。
JFrog Xray:DevOps领域的安全网关,能扫描代码打包后的“制品”(如Docker镜像),发现其中的安全风险。
McAfee DLP:麦咖啡的数据防泄漏套件,功能全面,可以加密文件、监控外发行为,适合已有麦咖啡安全体系的企业。
总结:安全无小事,行动要趁早
源代码是软件企业的命脉。选择一款合适的加密软件,不是增加负担,而是为你的创新成果穿上“防弹衣”。
如果你是企业,想全面保护代码、规范员工行为,域智盾这类功能全面的国产软件是首选。
如果你是开发者团队,更关注代码本身的安全漏洞,可以试试 GitGuardian、Checkmarx 这类工具。
如果你大量使用开源代码,Snyk 或 Black Duck 能帮你规避风险。
记住,安全不是一蹴而就的,但迈出第一步,就是从给你的源代码“上锁”开始。别再让心血白白流失,现在就行动起来吧!
编辑:小亮
相关文章
-

币圈大鳄“毁容”景甜,丝滑小作文藏满毒箭
-
京北方:公司深度布局数字人民币生态圈
-
币圈院士:9.5比特币(BTC)牛市并非无脑看多,高位震荡阶段的生存法则?最新行情分析及操作建议解析
-
原本以为苹果憋了这么久的大招,一登场肯定得奔着两万块的“奢侈品”段位去,结果价格一公开,直接把不少人看愣了。1999美元,折算下来大概14000元人民币左右。这个数字不仅没往天上飙,反而比此前数码圈和消费者的普遍预期低了整整一截。说实话,压力瞬间给到了国内的高端同行们。毕竟在我们自己的...
-
荧光币收藏误区解析,收藏圈内的隐患!
-
长鑫的开盘价,币圈给出“答案”
-
丰宁满族自治县约个圈玩具城(个体工商户)成立 注册资本10万人民币
-
天空之城(上海)国际贸易有限公司成立,注册资本2500万人民币
评论